Imagina este escenario: encuentras una carga publicada en una plataforma especializada en transporte, la cuenta que publica es robada y tú aún no lo sabes; das click para ofrecer tus servicios y recibes un correo con un enlace falso, el cual instala un malware que da acceso remoto a tu sistema; un ciberdelincuente ya está dentro de tu empresa y ahora puede ser tú, ofertar servicios en tu nombre e incluso hacer recolecciones falsas.
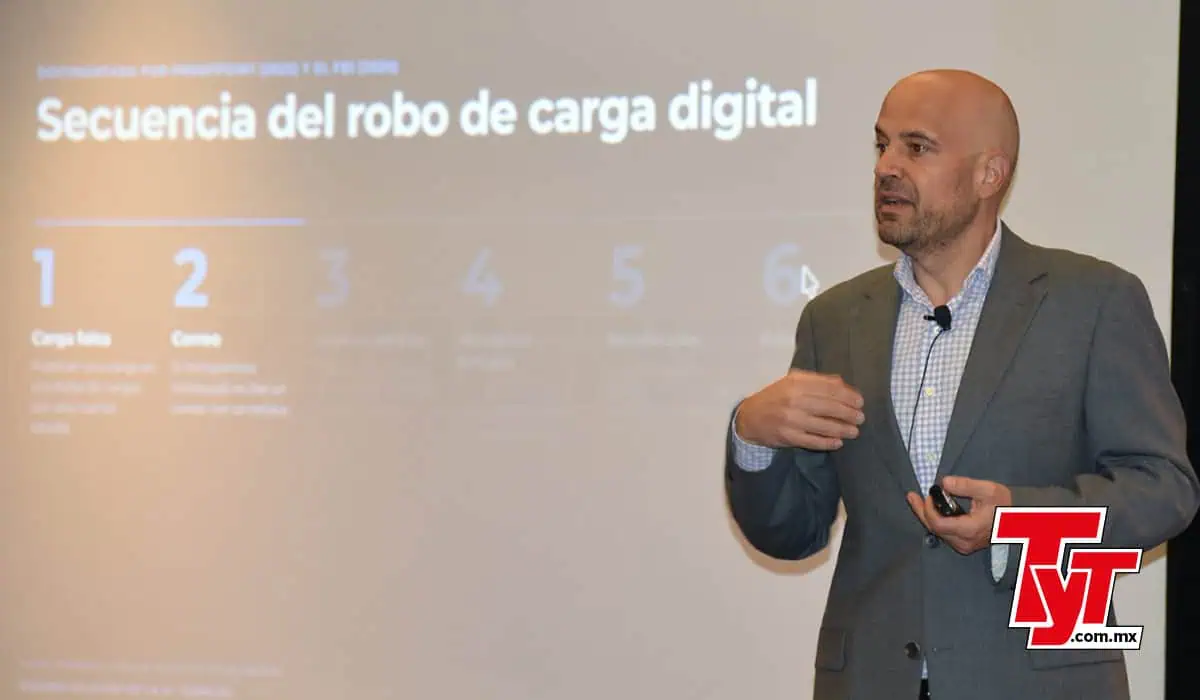
Ésta es la secuencia del robo de carga digital documentada por la empresa especializada en ciberseguridad Proofpoint y el FBI entre 2025 y 2026, y presentada por Manuel Rivera, de CEO de NEKT Group, durante su ponencia “Ciberseguridad: hackear tu cadena de suministro es más fácil de lo que crees”, presentada por ConaLog y Estral.
Para el experto, lo importante de entender este caso de robo de identidad aplicada a la logística es que si bien se ejecutó un delito en el mundo físico, todo comenzó como un engaño digital. De este tipo de engaños fueron documentadas 24 campañas en un periodo de dos meses en 2025, con envíos de hasta 10,000 correos diarios para ofrecer cargas.
Rivera también dio a conocer que en Estados Unidos (EU) y Canadá en 2025 se registraron 725 millones de dólares (mdd) en pérdidas por robo de carga digital, 60% más que en 2024. Además, alrededor del 30% de los incidentes se trató de un robo estratégico que implicó fraude, suplantación de identidad y recolecciones ficticias.
Y si bien el número de recolecciones ficticias no está documentada en 2024 o 2025, entre 2022 y 2023 este delito tuvo un incremento significativo al pasar de 66 a 576 hechos. Esto, destacó el especialista, deja ver que era un delito que sí ocurría, pero los engaños se multiplicaron por 10 entre un año y otro: “Es fácil engañarnos con este robo de cuenta, que es la tradicional impersonación y robo de identidad. Cuando te distraes me convierto en ti, entonces yo puedo acceder a tu cadena de suministro y fingir tu personalidad hasta que alguien se dé cuenta o te hablen para reclamar una carga”.
¿Y a qué riesgos estás expuesto? Durante su ponencia, Rivera compartió los tipos de fraudes cibernéticos más comunes en las operaciones logísticas:
- Transportista suplantado, como el caso expuesto, donde la razón social, permisos y correo de una empresa real son usurpados para que los servicios y recolecciones falsas sean “realizados” con la documentación correcta.
- Doble intermediación, con un transportista contratado que revende el viaje a un tercero inexistente y, como consecuencia, nadie sabe quién se quedó con la carga.
- Cambio de cuenta bancaria, donde un proveedor avisa de una nueva cuenta y da información para que pague a una cuenta incorrecta.
- Órdenes “urgentes” de directivos, donde se recibe una instrucción operativa o financiera falsa; esta modalidad está especialmente impulsada por inteligencia artificial (IA) que puede aprender y suplantar la manera en que los tomadores de decisiones escriben correos electrónicos e incluso pueden crear voz o video ilegítimo. Manuel Rivera alertó que este tipo de casos se dan mayoritariamente en fines de semana u horarios poco comunes de oficina, donde la supuesta calidad de “urgente” y el poco margen para validar la información ayudan a concretar el delito.
- Rastreo falsificado, donde las señales de GPS, testigos, fotos o reportes del avance en ruta pueden ser sustituidos. Las empresas pueden perder días en reaccionar a este tipo de delitos.
“Son cosas comunes y que les pueden pasar todos los días porque son muy rentables desde el punto de vista del delincuente”, alertó el especialista.
IA cambia las reglas del juego
El avance de la inteligencia artificial hace que todos estos riesgos se puedan concretar en minutos, comentó el experto.
Lo que permite la inteligencia artificial es una velocidad enorme para aprender del target, atacar y para tener además muchos targets al mismo tiempo. El costo de intentar atacar a 20 empresas versus una hoy es marginalmente muy bajo.
De acuerdo con Manuel Rivera, actualmente es fácil escribir como el remitente real, porque se puede estudiar con esta tecnología desde tonos, muletillas, maneras más personales o particulares de llamar a las personas involucradas, incluso la métrica de su redacción.
Esto también se traslada a la voz y, en ese sentido, da un dato: se requieren sólo tres segundos para imitar la voz de una persona. Y pueden repetir ese proceso con miles de empresas a la vez.
“El fraude hecho por la inteligencia artificial ha crecido tanto en los últimos seis años que ya se mide como una categoría de independiente, porque lo que lo hace tan exitoso, ha cambiado mucho”, explicó y es que en el último año, según datos del FBI, se calcularon 893 mdd de pérdidas, “y seguramente se va a multiplicar por muchas veces eso este año”.
Una puerta de entrada
El experto alertó que los correos electrónicos son muy importantes, toda vez que son el punto de entrada de 80% de los ciberataques del mundo: “La forma más fácil de llegar a tu sistema es mandarte un correo falso que te engaña al que le das click”, dijo.
“¿Y por qué son tan exitosos los correos para atacarte? Porque necesitan engañar al rival más débil, a tu empleado más distraído”, señaló, pues el ciberdelincuente no necesita engañar a un directivo, le basta con un descuido para entrar al sistema y de ahí moverse hasta tomar control.
En este renglón, su consejo fue: “La protección de los correos electrónicos de sus empresas debe ser robusta y si tienen correos que no son pagados, están en serios problemas”.
Asimismo, comentó que la tasa de clicks en correos de ataque ha subido dramáticamente desde la llegada de la IA, pues están mucho mejor escritos, pensados y dirigidos.
¿Y tú qué puedes hacer?
Manuel Rivera compartió un caso específico y real: un directivo de Ferrari recibe mensajes con la voz del director general en fin de semana, que le dice: “Hoy estamos haciendo una adquisición confidencial, exige discreción y rapidez” y le pregunta “¿Cuál es el título de libro que me recomendaste hace unos días?”. Ya no hubo respuesta, no hubo transacción y no hubo pérdidas.
Para él éste es un caso de éxito que aplicó una de las prácticas que deberían ser estándar en situaciones inusuales, no sólo en las empresas sino también en los círculos familiares y de cercanos: una pregunta clave o una palabra secreta que ayude a validar identidades.
Otras recomendaciones sobre controles son contar con segundos canales de comunicación, donde se pueda confirmar información en distintas vías, “eso es lo que nosotros llamamos en nuestro mundo el multifactor, la autenticación”; también se pueden contar con dos miembros del personal que validen operaciones críticas. Y si bien pueden ser prácticas que suenan burocráticas, representan un candado para las operaciones.
También, particularmente en los procesos de logística, las empresas necesitan mecanismos para confirmar identidades en el andén: operadores, unidades y folios contra una fuente independiente; sobre todo en operaciones de carga de alto valor.
Rivera recalcó la importancia de tomar toda esta información con la debida importancia, no confiar en el instinto de “identificar lo falso”, pues la tecnología avanza con gran rapidez para emular; además de no caer en el prejuicio de que son casos que ocurren en otros países, a organizaciones bancarias, de tecnología o a empresas grandes: “Mucha gente dice, ‘A mí no me va a pasar’. En América Latina es muy común y, de hecho, es la región más común que vive en negación y piensan ¿quién quisiera robarme? Hasta que les roban”, expresó en este espacio creado por ConaLog.
Te invitamos a escuchar el nuevo episodio de nuestro podcast Ruta TyT: